
이 글의 목차
Mac에서 프록시를 설정하면 여러 종류의 시스템 권한 안내가 나타날 수 있지만, 모든 문제가 권한을 다시 부여한다고 해결되지는 않습니다. 클라이언트가 실행되고 설정을 불러와야 앱 요청을 전달할 수 있습니다. 처리할 연결의 범위를 넓히려면 브라우저에서 정상 작동을 확인한 시스템 프록시를 유지한 채 필요한 네트워크 권한과 네트워크 전환 후의 결과를 점검하세요.
메뉴 막대 클라이언트는 실행 중인데 코어도 정상일까?
macOS 클라이언트는 메뉴 막대에 상주하며 주 창을 닫아도 보통 계속 실행됩니다. 설정이나 로그의 코어 상태는 연결을 처리하는 프로세스가 정상인지 보여줍니다. core failed 또는 permission denied가 계속 나타나면 로컬 시작과 권한 문제부터 처리하세요.
여러 프로그램이 시스템 프록시를 함께 바꾸지 않도록 기존 ClashX, 다른 Mihomo 클라이언트, VPN을 모두 종료하세요.
Profiles(프로필)에서 설정 가져오기, 업데이트 및 선택
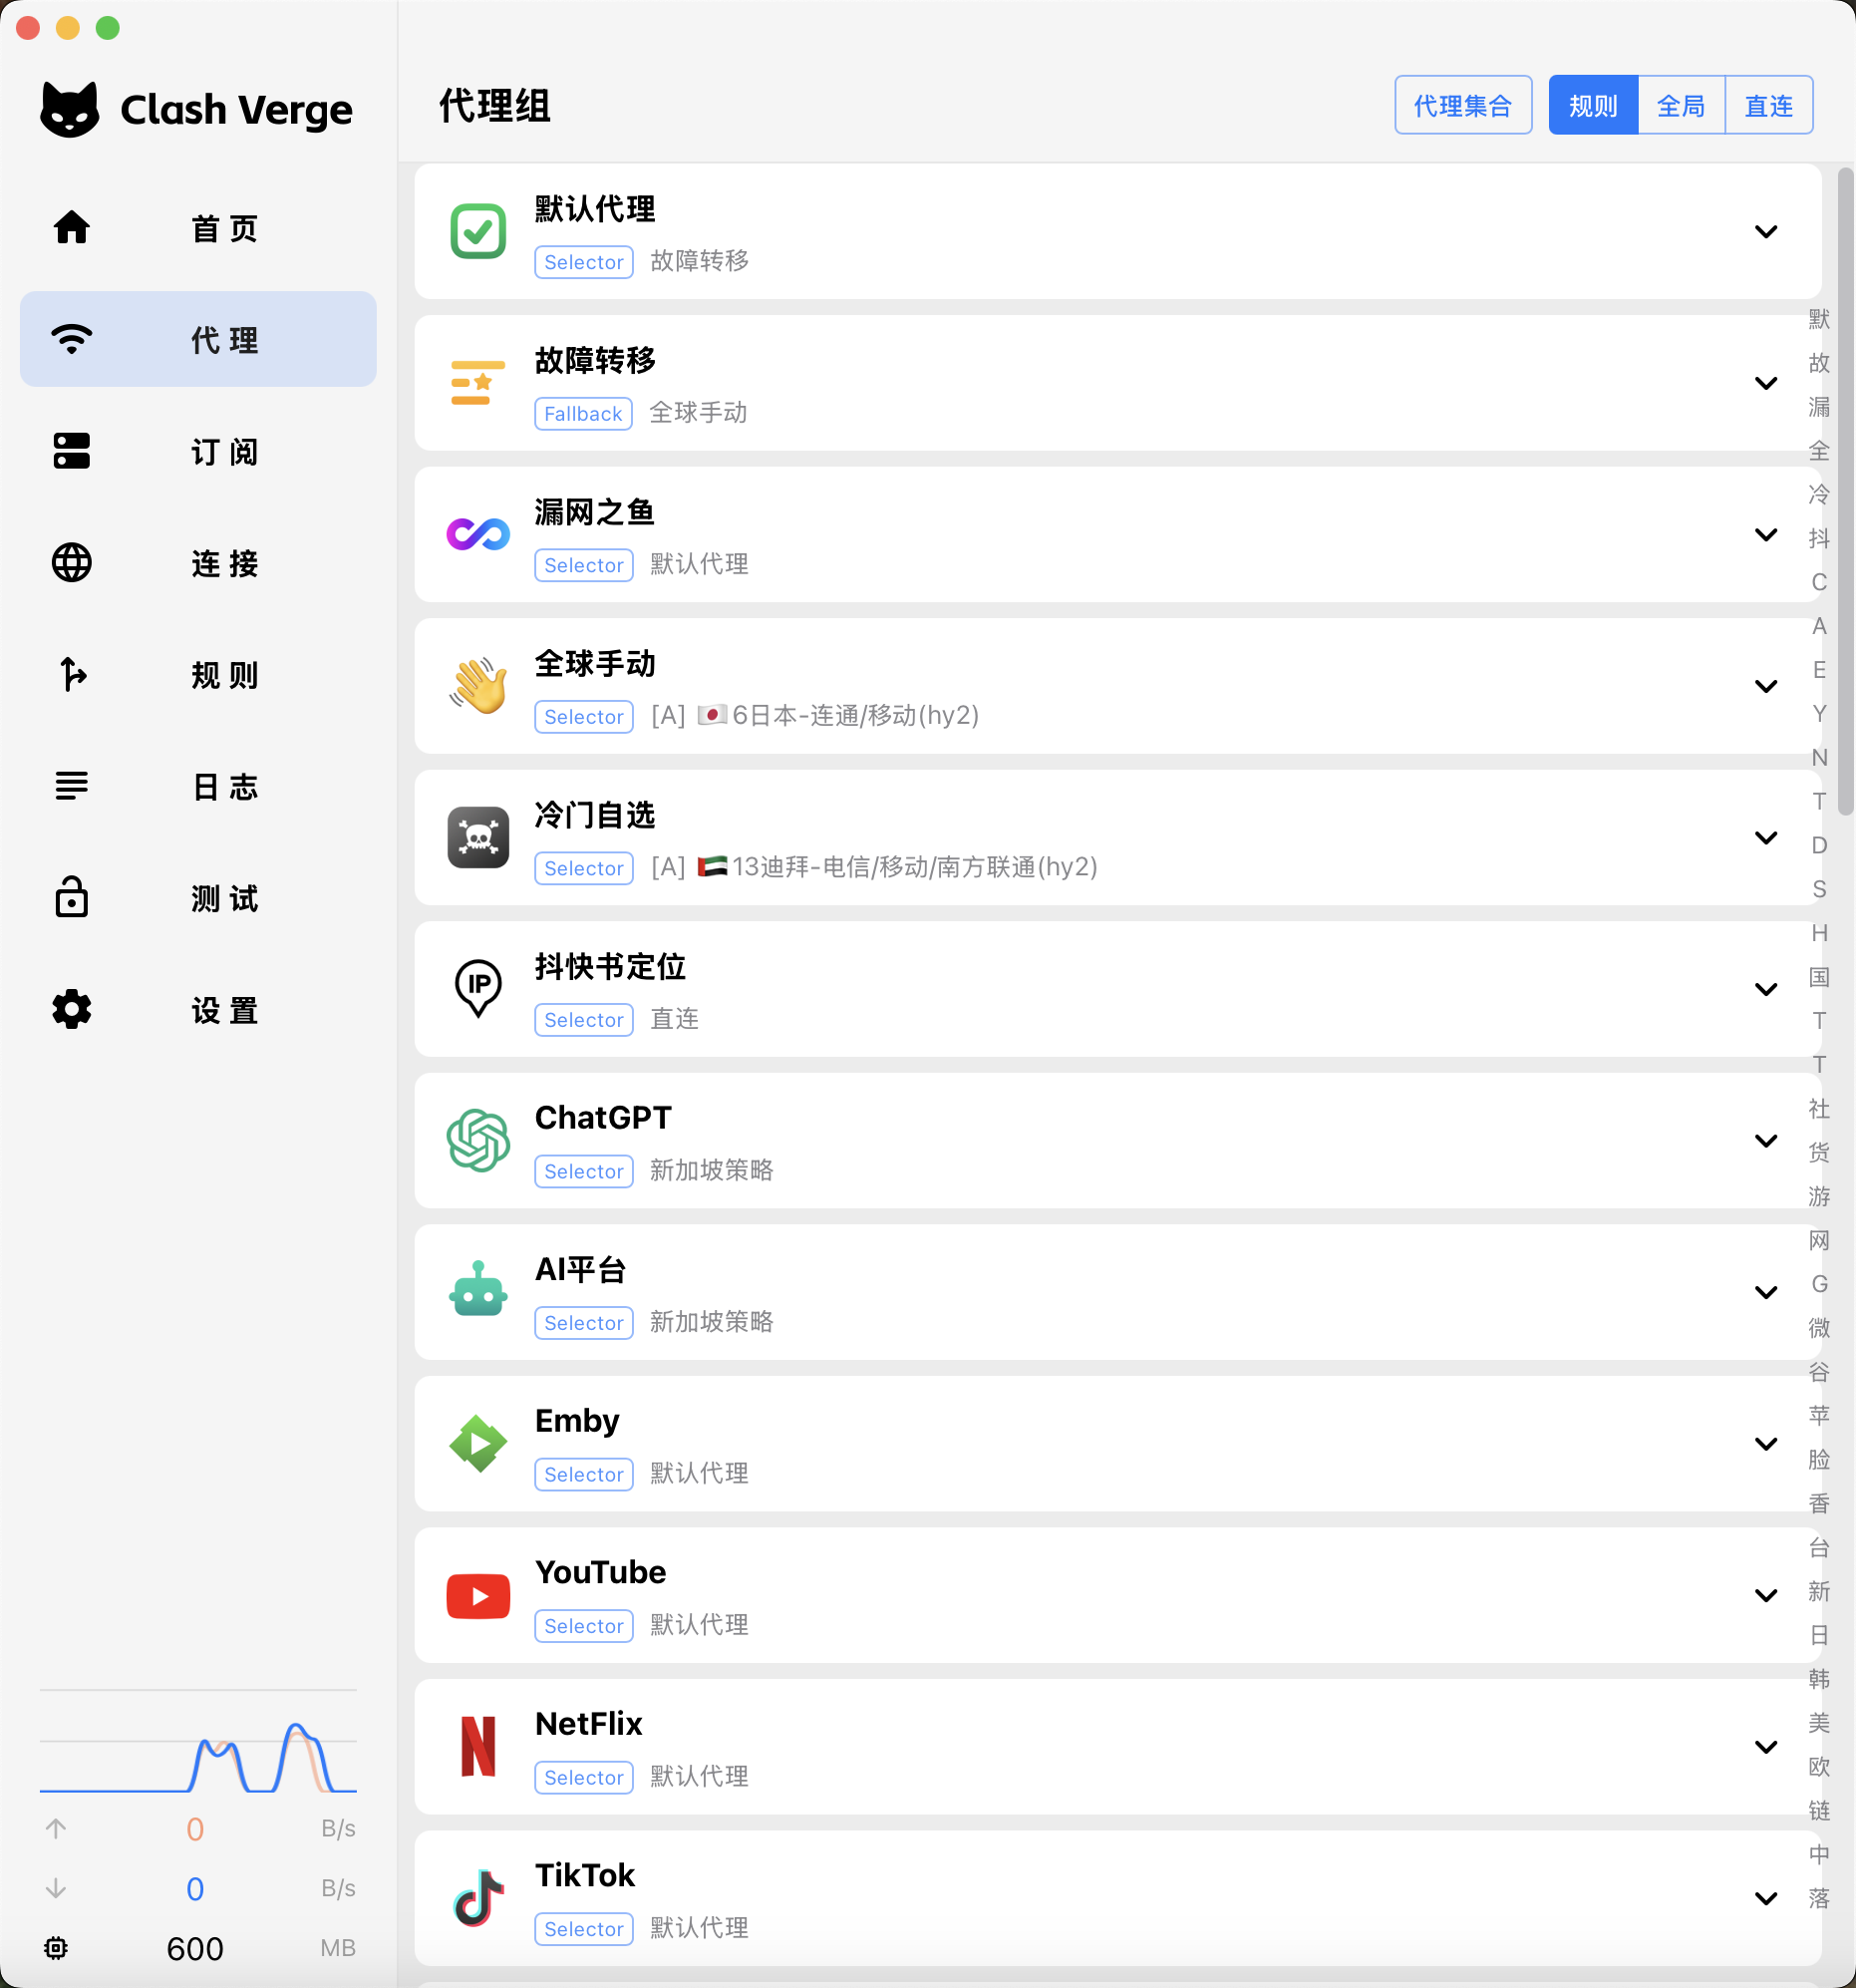
이 절의 화면과 스크린샷은 Clash Verge Rev를 예로 들며 사이드바 항목은 Profiles(프로필)입니다. 다른 macOS 클라이언트에서는 해당 앱의 설정 메뉴를 사용하고 같은 이름의 페이지를 찾을 필요는 없습니다. 이후 권한도 현재 클라이언트가 실제로 요청하는 항목만 처리하세요.
macOS에서 원격 설정 가져오기
Profiles(프로필) 열기
서비스 제공자가 제공한 Clash 또는 Mihomo 호환 HTTPS 링크를 붙여 넣습니다.
수동 업데이트
새 업데이트 시각을 기다리고 401, 403, timeout 또는 parse error를 확인합니다.
Profile 선택
현재 표시가 기존 설정이나 예시 파일이 아닌지 확인합니다.
Proxies 열기
정책 그룹과 노드가 비어 있지 않은지 확인합니다.
macOS 네트워크 권한으로 구독 오류를 고칠 수는 없습니다. 업데이트가 401/403을 반환하면 token이나 계정을, YAML 파싱 오류를 반환하면 코어와 형식을 확인하세요. Profile이 로드되어야 시스템 프록시와 TUN이 그 안의 노드와 규칙을 사용할 수 있습니다.
System Proxy: 브라우저에서 연결 검증
메뉴 막대 아이콘이 켜져 있어도 클라이언트 실행만 의미하며 브라우저가 전달되었다는 뜻은 아닙니다. Proxies의 주 선택 그룹에서 노드 하나를 고정하고 Rule 모드를 유지하세요. System Proxy를 켜면 macOS가 앱의 네트워크 프록시 변경을 승인하라고 할 수 있습니다. 현재 클라이언트의 요청인지 확인한 뒤 시스템 자격 증명 또는 Touch ID를 사용하세요.
Safari 또는 Chrome으로 익숙한 웹사이트를 열고 Connections에서 도메인, 규칙, 접속 경로를 확인하세요. 페이지가 열리고 기록이 예상과 일치하면 이번 시스템 프록시 요청은 정상입니다. 노드를 확인하려면 요청이 실제로 선택한 노드를 사용했는지도 살펴봐야 합니다. 브라우저는 작동하지만 터미널에 기록이 없다면 터미널이 시스템 프록시를 사용하지 않을 수 있습니다.
시스템 프록시 통과 증거
- macOS 네트워크 설정에 현재 클라이언트의 로컬 프록시 포트가 나타남
- 브라우저 요청이 Connections에 들어옴
- Rule과 최종 출구가 예상과 일치함
- System Proxy를 끄면 같은 요청이 더 이상 Clash를 거치지 않음
TUN 네트워크 확장, VPN, 보조 서비스 권한
TUN은 가상 네트워크 인터페이스를 만들어 더 많은 TCP, UDP 연결을 Mihomo에 전달합니다. 터미널 도구, 게임 런처 또는 시스템 프록시를 읽지 않는 소프트웨어가 Connections에 전혀 나타나지 않을 때 TUN으로 비교할 수 있습니다. 이미 Clash에 들어왔지만 잘못된 규칙에 맞는 요청은 제어 범위를 넓힐 필요가 없습니다.
TUN을 켤 때 macOS가 네트워크 확장 기능, 보조 서비스 또는 VPN 설정의 설치나 허용을 요청할 수 있습니다. 시스템 설정에 구체적인 항목이 표시되며 허용할 개발자와 앱이 현재 클라이언트와 일치해야 합니다.
스위치가 바로 꺼지거나 로그에 permission denied가 나타나면 로그를 보고 현재 클라이언트에 필요한 네트워크 확장, VPN 또는 보조 서비스 권한을 확인하세요. 시스템 설정이나 클라이언트 내 서비스 메뉴에서 처리한 뒤 클라이언트로 돌아가 다시 켜고 가상 인터페이스가 준비될 때까지 기다립니다.
권한 안내와 역할
| macOS 안내 | 해결하는 항목 |
|---|---|
| 시스템 프록시 수정 | 시스템 프록시를 따르는 앱이 로컬 포트에 연결하게 함 |
| 네트워크 확장 기능 / VPN 설정 | TUN 제어 경로 생성 또는 실행 |
| 관리자 권한 / 보조 서비스 | 시스템 권한이 필요한 네트워크 작업 실행 |
| 로컬 네트워크 접근 | LAN 기기를 찾거나 연결하며 필요 여부는 상황에 따라 달라짐 |
이전에 기록이 없던 프로그램을 TUN에서 다시 테스트
TUN 전후로 동작 하나만 비교
TUN을 끈 상태로 재현
해당 프로그램이 시스템 프록시에서 연결 기록을 남기지 않는지 확인합니다.
TUN 켜기
같은 Profile, Rule 모드, 고정 노드를 유지합니다.
완전히 같은 동작 반복
예를 들어 같은 터미널 명령을 실행하거나 같은 런처 페이지를 엽니다.
새 연결 확인
프로세스, 도메인, 일치한 규칙, 출구를 기록합니다.
활성화 후 기록이 나타나고 요청이 성공하면 TUN이 해당 요청을 처리하고 있다는 뜻입니다. DIRECT가 보이면 규칙을 확인하고, 노드를 거친 뒤 timeout이 나면 노드와 네트워크를 비교하세요. 여전히 기록이 없다면 구독을 계속 바꾸지 말고 네트워크 확장 상태, 방화벽, 다른 VPN을 확인하세요.
절전 해제 또는 네트워크 전환 후 연결 끊김
Mac이 절전에서 복구되거나 Wi-Fi에서 휴대폰 핫스팟으로 전환되면 실제 출구 어댑터는 바뀌었는데 TUN 인터페이스에 이전 상태가 남아 있을 수 있습니다. 몇 초 기다린 뒤 기존 요청을 다시 실행하고 Connections를 확인해 아래 증상에 따라 처리하세요.
시스템 프록시를 사용할 때도 이전 프록시 설정이 남아 있는지 확인하세요. 코어가 수신을 중지했는데 macOS가 계속 127.0.0.1 포트를 가리키면 해당 프록시를 사용하는 웹 요청이 실패합니다. 남은 설정을 해제하거나 현재 클라이언트를 다시 시작하세요. 주 창을 닫는 것만으로 코어가 중지된 것은 아닙니다.
절전 모드 해제 후 Connections가 비어 있음
커널을 다시 불러와 클라이언트가 Wi-Fi와 기본 출구를 다시 식별하게 하세요.
네트워크 전환 후 TUN만 실패함
TUN 인터페이스를 다시 만들고 다른 VPN이 경로를 점유하는지 확인하세요.
클라이언트 종료 후 브라우저 전체 연결 끊김
macOS의 HTTP, HTTPS, SOCKS 프록시가 계속 이전 포트를 가리키는지 확인하세요.
NAS, 프린터, 회사 내부 도메인 직접 연결
프린터, NAS, 라우터 관리 페이지 또는 회사 내부 도메인이 TUN 활성화 후 끊긴다면 노드보다 사설 주소가 프록시 경로에 들어갔을 가능성이 큽니다. TUN을 끄자마자 로컬 기기가 복원되면 문제 범위를 LAN 규칙, 내부 DNS 또는 경로로 좁힐 수 있습니다.
해당 IP가 Connections에서 DIRECT에 맞는지 확인하세요. 일반적인 가정용 사설 네트워크 범위에는 이미 규칙이 있는 경우가 많지만 회사의 사용자 지정 범위와 split DNS는 실제 환경에 맞게 추가해야 합니다. 모르는 네트워크 범위가 포함된 "전체 우회 목록"을 복사하지 말고 확인 가능한 주소만 처리하세요.
- IP로는 열리지만 내부 도메인으로는 열리지 않음
- 내부 DNS가 기존 네트워크를 따라 이름을 해석하지 못한 문제에 가깝습니다.
- IP와 도메인 모두 프록시 그룹에 들어감
- 정확한 로컬 네트워크 범위 또는 도메인 규칙을 더 넓은 규칙보다 앞에 배치하세요.
- 모든 프록시를 꺼도 접근할 수 없음
- 문제 범위가 Clash를 벗어났으므로 현재 Wi-Fi와 기기 자체를 확인하세요.
재시작 또는 절전 해제 후 구성과 권한 확인
구독, System Proxy, TUN 권한 설정을 마치면 클라이언트를 한 번 다시 시작하고 Mac을 절전 모드로 전환했다가 깨우세요. Profile이 계속 현재 설정이고 브라우저 요청이 Connections에 들어오며 원래 TUN이 필요하던 프로그램도 연결 기록에 나타난다면 권한과 백그라운드 서비스가 이번 세션에만 임시 적용된 것이 아닙니다.
시스템 프록시는 작동하지만 재시작 후 TUN이 다시 거부되면 로그를 보고 현재 클라이언트의 네트워크 확장, VPN 또는 보조 서비스 권한을 확인하세요. 절전 이후 요청 기록이 전혀 없다면 코어를 다시 불러오고 메뉴 막대 프로세스를 확인합니다.